La Democracia en toda su "Gloria"
Esto explica muchas cosas de como va el mundo....
Veamos como votan en el Senado de los Estados Unidos de America...

Esto explica muchas cosas de como va el mundo....
Veamos como votan en el Senado de los Estados Unidos de America...
 Esto sí que es vergonzoso!!! Al parecer... el virus Stoned.Angelina, nacido en 1994, aún vive en el Master Boot Record de un paquete de laptops que vinieron con Vista (y algo más) pre-instalado....
Me asusta saber que el virus estubo callado un buen tiempo debido a que las compañías de software de seguridad han removido las firmas de virus antiguos de sus soluciones de antivirus, pensando que ya no son un problema. Pero lo más increíble es que todavía sea Microsoft incapaz de presentar defensa contra ataques tan basicos como un pre-cargador en el sector booteable.
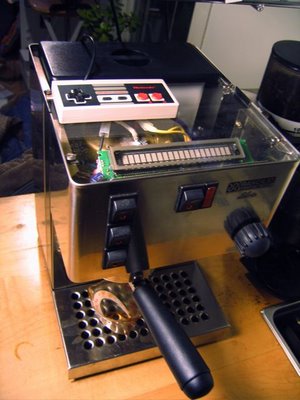
Miren lo que encontre en la red!!!!
Trabajo Inspirador!!!
Rancilio Silvia "PID PIC NES" mod
1000+ puntos Geek!!!
 Experimentando y buscando más posibilidades de leer archivos locales con un web-browser, he descubierto una forma, tosca pero efectiva, de abrir el micrófono (de haber un microfono habilitado) y enviar el audio a partir de un javascript sencillo (ver el post Lectura arbitraria de archivo local con iFrames, DOM y JavaScript
para referencia) y con la ayuda de un webserver especial remoto, Hasta ahora, solo he probado satisfactoriamente en sistemas operativos linux, al menos con Firefox hasta ahora.
Esto es posible debido a que en *nix todo es un archivo (o al menos parece serlo) y el archivo /dev/dsp no es la excepción de la regla. Creo que esto tambien es posible con el /dev/video para ver un dispositivo de video o webcam si tu kernel provee o cuenta con los modulos de V4L2 (Video 4 Linux 2).
Muy pronto terminaré de afinar el código PoC para un enfoque más concreto del asunto.
Pretendo hacer esto portable y estable.


Mi Geek'O'Meter actualmente:


En el sitio con un GeoClassifieds vulnerable posteamos un anuncio bien atractivo (por ejemplo: Vendo PlayStation 3 con dos controles en RD$3000.00) que contenga este código...
Y en la tranquilidad de mi laboratorio:
geoladron.js
y tambien gladron.php
Todo el vivo que entre en ese anuncio ejecutara el script y su usuario y password terminara en http://milaboratorio/patorobao.txt :)
Saludos y Gracias a mi brother [ArDeBaran] por su colaboración en esta investigación :)
 La gente no se toma en serio el peligro que significa un password por default.
A continuación les presento ZyXENO.js, es un script que forza una configuración al ZyXEL Prestige 6xx, haciendo que los queries DNS se hagan a donde tú elijas. Aunque esto es posible con muchos otros fabricantes... Elegí este en específico porque tiende a ser el que normalmente se le suple a los clientes (víctimas) del monopólico ISP de .DO
De más está decir todo lo que esto implica a nivel de seguridad..., pero la gente tiene una falsa percepción de seguridad cuando las cosas no se ven por la WAN
Si tienes un ZyXEL y quieres probarlo... clickea aqui a tu propio riesgo y luego chekea tu ZyXEL.
Ejemplificaremos el funcionamiento con lo siguiente:
La imagen más arriba (dale un click para agrandarla) muestra los elementos de la A a la E.
A) ZyXEL por default
B) H4x0r: este es quien plantara el script en alguna web, foro, o mensaje html de un social network, etc..., correra un DNS, sniffeará tráfico y redireccionará a las IP originales que intercepte en los diferentes casos.
C) DNS origina del ISP (en el caso de .do es 196.3.81.5 ). Este no sera alcanzado despues del ataque, si no que llegaran al punto B (h4x0r)
D) Mail Server a donde pretende llegar el punto A (dueño del ZyXEL) y a donde llegaremos con un port bounce o un forward luego de sniffear o cambiar los datos.
E) Este es el recipiente o depositorio del script. Basicamente cualquier pagina que permita ataques de XSS, Foros o Comunidades virtuales que permitan postear mensajes con contenido HTML, etc.... Esto debe ser visto por la víctima.
Sé libre de dejarme un comentario. Si tiene una crítica, algún bug en el código, duda, etc...
ZyXENO.js

Es para mi un placer anunciar que mi esposa y yo esperamos un bebé :)
Esto si que es algo realmente nuevo para mí. Espero que Papa Dios me haga un firmware update para poder manejar esta responsabilidad...
demasiada emoción!
Kernel Panic
Hablo en serio... y estoy conciente de que este post amenaza mi credibilidad y reputación, pero prefiero la verdad a la cobardía.
Aunque realmente no hay cables, la matriz es real y si hay un sueño en el que vive el 90% de la gente. Nos manipulan. Hay un pequeño grupo de personas, con muy malas intenciones que controlan la mayoría. Se que su lider no es humano.
Envenenan nuestros alimentos, juegan con nuestros genes, nos usan como conejillos de india, nos confunden, matan a quienes no entran en el juego, buscan el PODER, y no hablo de los niños-de-teta de los presidentes y demás políticos de pacotilla, hablo de gente que estan por encima del sistema. ABOVE!
Nos hipnotizan con sonidos y ondas. Nos hacen jugar este juego del dinero (naces creces, trabajas, trabajas, intentas hacerte rico y ( lo logres o no) mueres) como en una granja de hormigas. Ellos no necesitan el dinero: ELLOS LO INVENTARON!!!!!
Ahora mismo me siento frustrado porque no puedo expresar todo lo que quisiera con simples palabras escritas. Y se que no puedo escribirlo todo en un post, es canson de leer...
Hay un sistema que controla todo lo que hacemos, todo lo que hablamos, vemos. Existe tecnología que apenas se ha mencionado en ciencia ficción, pero se que todo lo que hago en un computador es leido y analizado NO IMPORTA CUAN SEGURO ESTE MI SISTEMA. Estas personas se han asegurado de estar bajo control. Controlan la prensa, la tecnologia, el dinero, es decir, CONTROLAN TODO LO MATERIAL. Al César lo del César.
Manipulan las noticias, y la gente cree lo que ve, lo que escucha, cooperamos voluntaria o involuntariamente con este sistema a diario, con nuestra actitud, nuestros afanes, nuestras creencias no fundamentadas, etc.
Falsas religiones y doctrinas bombardean al individuo, dejando a la mayoría en solo dos fatales destinos:
1) No creer en nada y conocer a Dios por uno mismo "A mi manera"
2) Volverse un cerebro labado esclabo mental de dogmas y falsas doctrinas.
CRISTO-JESUS NO ES DINERO, NI SUPER-PODERES!!!!!!!
Jesús es el Pan de Vida, oye, AMA A DIOS Y AMA AL PROJIMO.
ALEJATE DE LOS "MILAGROS" que se hacen hoy dia, el verdadero Milagro es conocer la verdad!
Las buenas noticias es que para aquellos que creémos, existe una salida: Jesús.
Me gustaría que todo quien lea este Post, lo discuta y comente...
Yo estare auto-comentando en este Post en personalmente, asi que visitenlo y comentenlo a menudo...