El tragico reloj mundial
Esto es trágico
http://www.poodwaddle.com/worldclock.swf


No se si alguien más ha encontrado esto (aunque no es sorprendente debido al poder que google tiene cada día más), pero resulta que por motivos que ignoro, y sin razón lógica, google utiliza el numero de la bestia en diversas partes de su portal.
Al parecer, google utiliza el 666 en sus colores RGB, y no por mera coincidencia, ya que para el ojo humano el negro #000000 y los colores #666, #666666 son idénticos. Además creo que hay demasiados tipos de grises que no sea exactamente el #6f6f6f. (notese que la letra F es la 6ta letra del alfabeto).
Ya estamos a un nivel que la internet no sería la misma sin google. Estas personas están acaparándolo todo y obteniendo con poder y control inimaginable.
¿Coincidencia?, No tomes mi palabra por cierta y verifícalo tú mismo:
Pruebas
Ver codigo fuente de la página principal de Google: http://www.google.com.do/
curl -s http://www.google.com.do | \
sed "s/666/`echo -ne '\x1b[44m\x1b[33m666\x1b[0m'`/g"
Busca un término cualquiera y mira los styles CSS:
f{color:#666} <---
curl -s http://www.google.com/search?hl=en&q=test | \
sed "s/666/`echo -ne '\x1b[44m\x1b[33m666\x1b[0m'`/g"
Busca un URL inválido en el dominio de google.com y observa los styles CSS:
A.l:link {color: #6f6f6f} <--
curl -s http://www.google.com/error | \
sed "s/666/`echo -ne '\x1b[44m\x1b[33m666\x1b[0m'`/g"
Que Dios te bendiga y la Paz de Cristo te guarde de esta era corrupta.
Esto explica muchas cosas de como va el mundo....
Veamos como votan en el Senado de los Estados Unidos de America...
 Esto sí que es vergonzoso!!! Al parecer... el virus Stoned.Angelina, nacido en 1994, aún vive en el Master Boot Record de un paquete de laptops que vinieron con Vista (y algo más) pre-instalado....
Me asusta saber que el virus estubo callado un buen tiempo debido a que las compañías de software de seguridad han removido las firmas de virus antiguos de sus soluciones de antivirus, pensando que ya no son un problema. Pero lo más increíble es que todavía sea Microsoft incapaz de presentar defensa contra ataques tan basicos como un pre-cargador en el sector booteable.
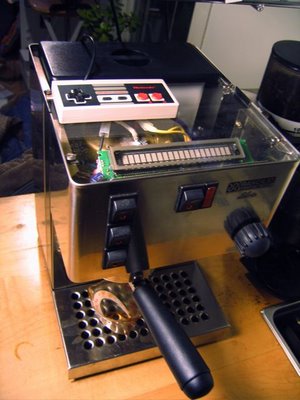
Miren lo que encontre en la red!!!!
Trabajo Inspirador!!!
Rancilio Silvia "PID PIC NES" mod
1000+ puntos Geek!!!
 Experimentando y buscando más posibilidades de leer archivos locales con un web-browser, he descubierto una forma, tosca pero efectiva, de abrir el micrófono (de haber un microfono habilitado) y enviar el audio a partir de un javascript sencillo (ver el post Lectura arbitraria de archivo local con iFrames, DOM y JavaScript
para referencia) y con la ayuda de un webserver especial remoto, Hasta ahora, solo he probado satisfactoriamente en sistemas operativos linux, al menos con Firefox hasta ahora.
Esto es posible debido a que en *nix todo es un archivo (o al menos parece serlo) y el archivo /dev/dsp no es la excepción de la regla. Creo que esto tambien es posible con el /dev/video para ver un dispositivo de video o webcam si tu kernel provee o cuenta con los modulos de V4L2 (Video 4 Linux 2).
Muy pronto terminaré de afinar el código PoC para un enfoque más concreto del asunto.
Pretendo hacer esto portable y estable.


Mi Geek'O'Meter actualmente:


En el sitio con un GeoClassifieds vulnerable posteamos un anuncio bien atractivo (por ejemplo: Vendo PlayStation 3 con dos controles en RD$3000.00) que contenga este código...
Y en la tranquilidad de mi laboratorio:
geoladron.js
y tambien gladron.php
Todo el vivo que entre en ese anuncio ejecutara el script y su usuario y password terminara en http://milaboratorio/patorobao.txt :)
Saludos y Gracias a mi brother [ArDeBaran] por su colaboración en esta investigación :)
 La gente no se toma en serio el peligro que significa un password por default.
A continuación les presento ZyXENO.js, es un script que forza una configuración al ZyXEL Prestige 6xx, haciendo que los queries DNS se hagan a donde tú elijas. Aunque esto es posible con muchos otros fabricantes... Elegí este en específico porque tiende a ser el que normalmente se le suple a los clientes (víctimas) del monopólico ISP de .DO
De más está decir todo lo que esto implica a nivel de seguridad..., pero la gente tiene una falsa percepción de seguridad cuando las cosas no se ven por la WAN
Si tienes un ZyXEL y quieres probarlo... clickea aqui a tu propio riesgo y luego chekea tu ZyXEL.
Ejemplificaremos el funcionamiento con lo siguiente:
La imagen más arriba (dale un click para agrandarla) muestra los elementos de la A a la E.
A) ZyXEL por default
B) H4x0r: este es quien plantara el script en alguna web, foro, o mensaje html de un social network, etc..., correra un DNS, sniffeará tráfico y redireccionará a las IP originales que intercepte en los diferentes casos.
C) DNS origina del ISP (en el caso de .do es 196.3.81.5 ). Este no sera alcanzado despues del ataque, si no que llegaran al punto B (h4x0r)
D) Mail Server a donde pretende llegar el punto A (dueño del ZyXEL) y a donde llegaremos con un port bounce o un forward luego de sniffear o cambiar los datos.
E) Este es el recipiente o depositorio del script. Basicamente cualquier pagina que permita ataques de XSS, Foros o Comunidades virtuales que permitan postear mensajes con contenido HTML, etc.... Esto debe ser visto por la víctima.
Sé libre de dejarme un comentario. Si tiene una crítica, algún bug en el código, duda, etc...
ZyXENO.js